昨日(10月19日)の午後、このサイトの構築ツールであるWordpressからサイトエラーが発生したとのメールが送られてきました。エラーの内容を見ると心当たりのないプラグインに含まれているコードでエラーが発生しているようでした。Wordpressへのログインもエラーになってしまうので、XSERVERのサーバー管理ページからWordpressの緊急リカバリ機能を使ってエラーを起こしているプラグインを削除しました。私のもう一つのブログもおかしなプラグインが組み込まれていてエラーを起こしていましたので、こちらも同様の手順でリカバリを行いました。Wordpressの管理者ユーザーが何らかの手段で乗っ取られた可能性があることから、XSERVERの管理者、FTPユーザー、Wordpress管理者のパスワード等を全て変更しました。
そうこうしているとTeamUpdraftから情報漏洩に関するメールが送られてきました。
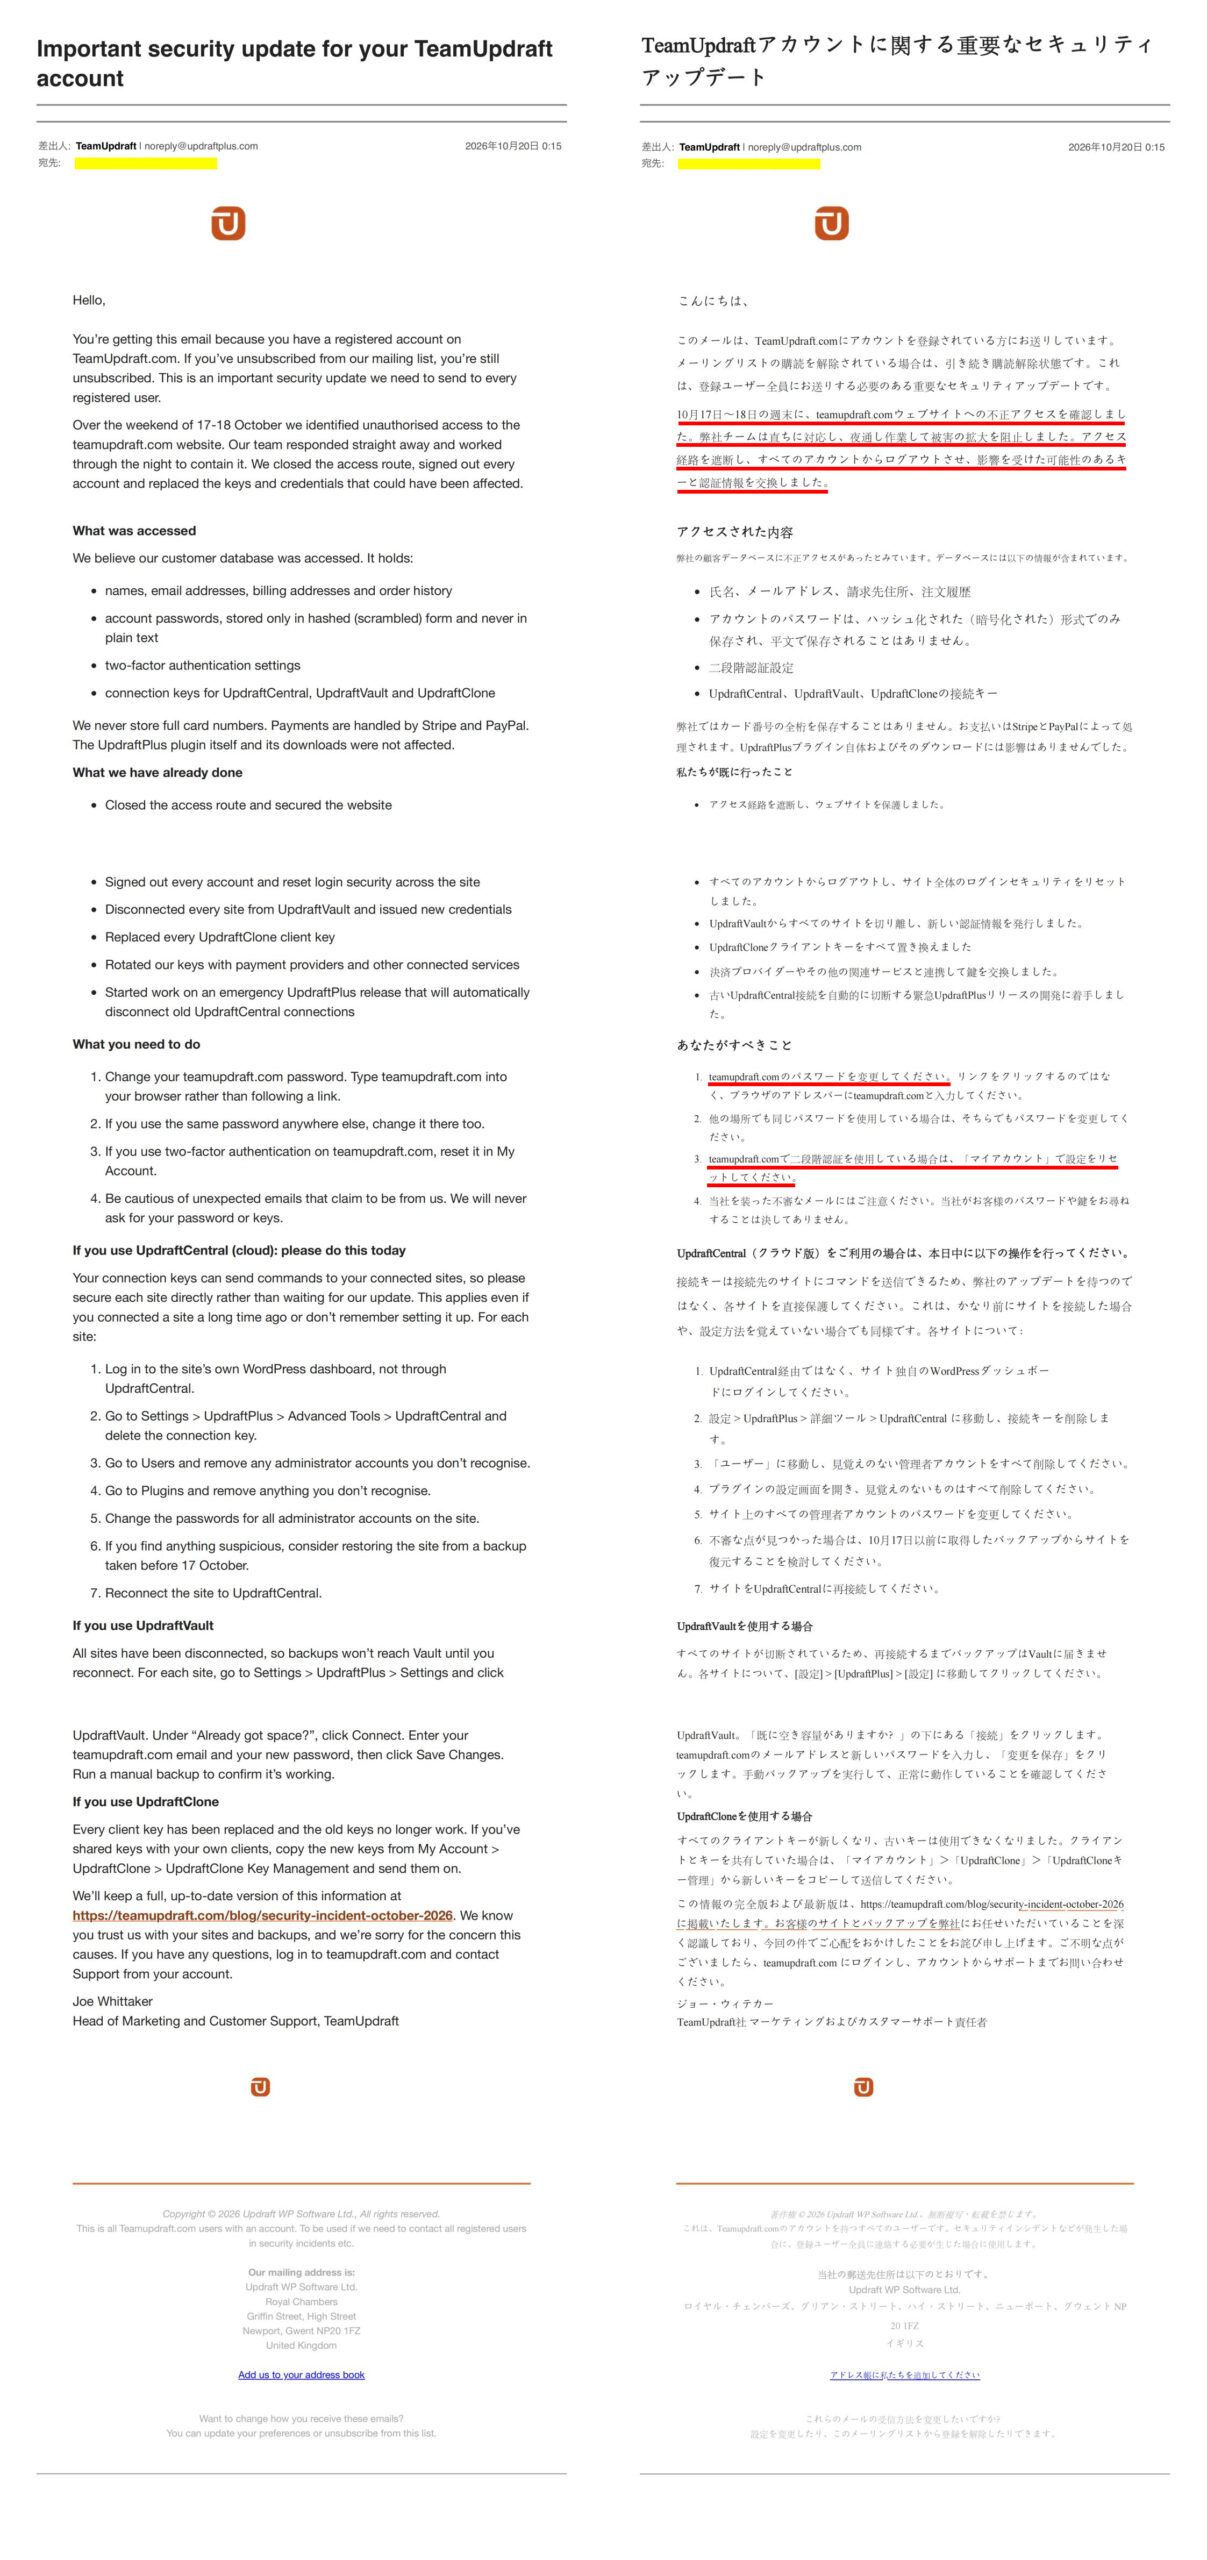
この会社が提供しているWordpressの更新時にバックアップを取るためのツール(プラグイン)「UpdraftPlus」を使っているのですが、会社が保持しているユーザー情報が漏洩したのでログイン情報のパスワードと二段階認証のキーを更新するように促すものでした。

パスワードの変更と二段階認証キーの再設定だけなので対応は直ぐに終わりました。
この情報漏洩が私の二つのブログの不正アクセスに繋がったのかどうかは判りませんが、昨今の情報漏洩事案の直接的な悪影響が少しずつ近づいてきているように感じます。